Domain add-in.de kaufen?
Wir ziehen mit dem Projekt
add-in.de um.
Sind Sie am Kauf der Domain
add-in.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain add-in.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Anschluss-Set VFK (Erweiterung) für weiteren Kollektor, übereinanderAnschluss-Set VFK (Erweiterungsmodul) für weiteren Kol- lektor, übereinander, bestehend aus: - 1 x Verbindungsstück - 1 x Blindstopfen - 1 x Blindstopfen mit Handentlüfter - 4 x Sicherungsclips69,70 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
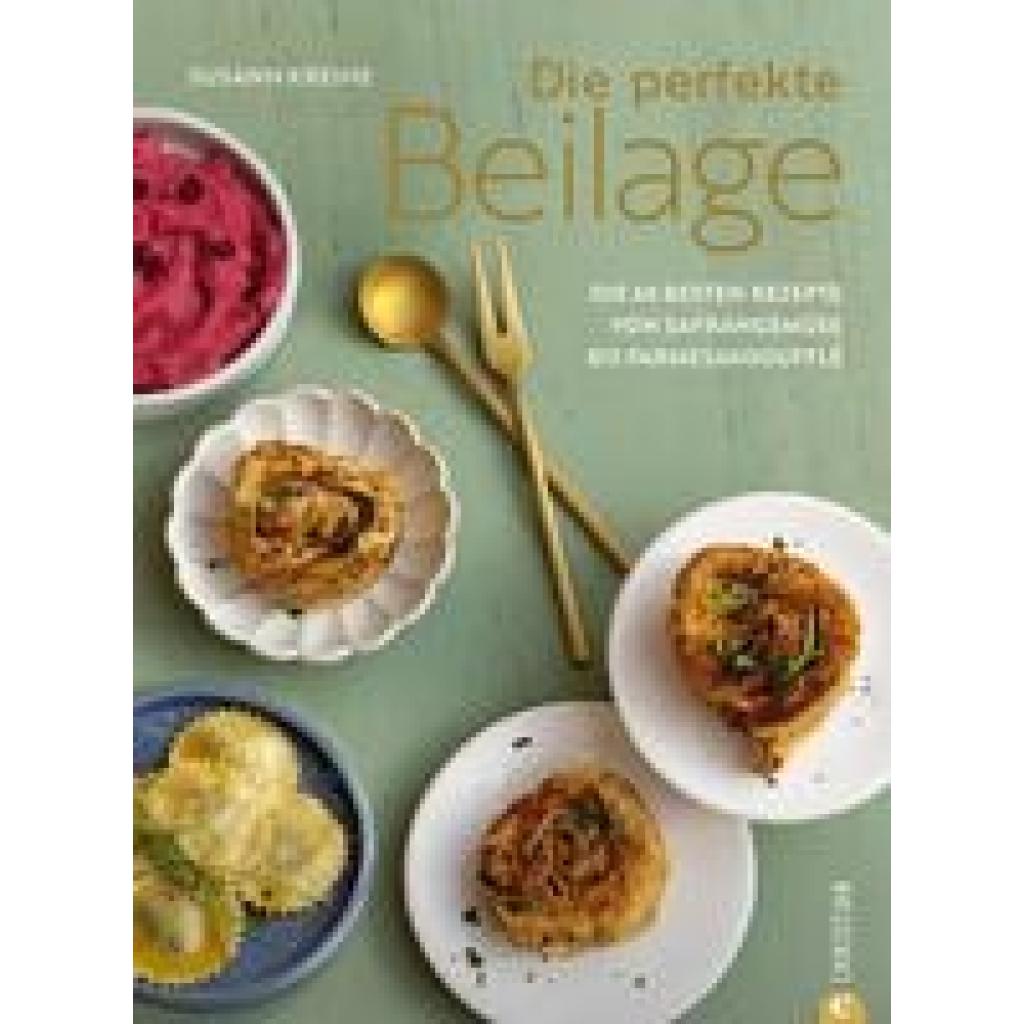
Kreihe, Susann: Die perfekte BeilageDie perfekte Beilage , Die 60 besten Rezepte von Safrangemüse bis Parmesansoufflé , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20231027, Autoren: Kreihe, Susann, Seitenzahl/Blattzahl: 192, Keyword: Beilagen Kochbuch; Beilagen Rezepte; Der perfekte Teller; Deutsche Küche; Gourmet Küche; Saucen kochbuch; Standardwerk Kochbuch; salat rezepte buch; salate kochbuch, Fachschema: Kochen / Salate, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 193, Höhe: 20, Gewicht: 812, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Thule EasyFold 3 Add-On Erweiterung - 944700Maximiere deine Fahrradabenteuer mit dem faltbaren Thule EasyFold 3 Add-On. Dieser praktische Adapter ermöglicht es dir, deinen Thule EasyFold 3 Fahrradträger mühelos von einem 2-Fahrrad- zu einem 3-Fahrradträger oder von einem 3-Fahrrad- zu einem 4-Fahrradträger zu erweitern. Perfekt für Familien, E-Bikes oder Radgruppen, die einen zusätzlichen, vollwertigen Fahrradplatz benötigen. Das Add-On wird direkt am bestehenden Träger montiert und bietet eine stabile, sichere und komfortable Erweiterung. Breite Radschalen, ein sicherer Rahmenhalter und die robuste Thule Konstruktion sorgen dafür, dass auch schwere Fahrräder zuverlässig fixiert werden. Die Montage erfolgt schnell und ohne kompliziertes Werkzeug – ideal, wenn du flexibel bleiben möchtest und deine Transportkapazität jederzeit erweitern willst. Lieferumfang: Thule EasyFold 3 Add-On inkl. Montagezubehör223,00 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was ist eine unbekannte Add-On-Erweiterung in Firefox und Chrome?
Eine unbekannte Add-On-Erweiterung in Firefox und Chrome ist eine Erweiterung, die vom Benutzer nicht erkannt oder installiert wurde. Es könnte sich um eine unerwünschte oder schädliche Erweiterung handeln, die möglicherweise ohne das Wissen des Benutzers installiert wurde. Es ist wichtig, solche Erweiterungen zu überprüfen und gegebenenfalls zu entfernen, um die Sicherheit und Leistung des Browsers zu gewährleisten. **


Welche Browser-Add-ons stellen eine nützliche Ergänzung für die Internetnutzung dar?
Ad-Blocker helfen beim Blockieren von lästigen Werbeanzeigen. Passwort-Manager erleichtern das sichere Speichern und Verwalten von Passwörtern. VPN-Add-ons schützen die Privatsphäre und ermöglichen sicheres Surfen im Internet. **
Was sind die Vorteile von Add-ons in Bezug auf die Erweiterung der Funktionalität von Software?
Add-ons ermöglichen es, die Funktionalität einer Software nach den individuellen Bedürfnissen des Nutzers anzupassen. Sie bieten zusätzliche Features und Tools, die die Effizienz und Produktivität steigern können. Durch Add-ons können Nutzer ihre Software personalisieren und maßgeschneiderte Lösungen für ihre spezifischen Anforderungen erstellen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
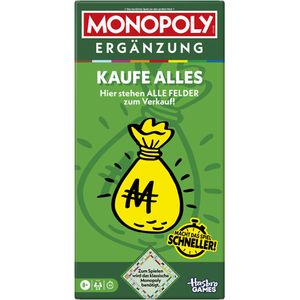
Hasbro Brettspiel G0720100, Monopoly Ergänzung - Kaufe alles, Erweiterung, ab 8 Jahre, 2-6 SpielerErweiterung zum Brettspiel-Klassiker - Straßen kaufen, Häuser bauen und Geld verdienen Bei der Kaufe alles-Ergänzung steht plötzlich alles zum Verkauf, was das Spiel beschleunigt Mit richtigem Gespür zum Immobilienhai werden und gewinnen Enthält Kaufwürfel und drehbaren Tresor, der einfach am Spielplan des Grundspiels befestigt wird Wenn alle Grundstücke einen Besitzer haben, gewinnt der reichste Spieler Zusätzlich können neue Sofortgewinn-Verkaufskarten schnell den Sieg sichern Verkürzt die Spieldauer gegenüber dem klassischen Regelwerk auf ca. die Hälfte Zum Spielen wird das Grundspiel Monopoly Classic benötigt (nicht enthalten) Merkmale: Altersempfehlung: ab 8 Jahre Zielgruppe: Erwachsene, Kinder Ausführung: Familienspiel, Kinderspiel, Strategiespiel Spielerzahl: 2 - 6 Spieler weitere Produktinformationen: Spieldauer: ca. 40 Minuten Lieferumfang: 1 Kaufwürfel mit Aufklebern, 20 Verkaufskarten, 1 drehbaren Tresor mit Sockel, 4 Übersichtskarten und Spielanleitung, 8 Besitzrechtkarten sonstiges: Hinweis: Achtung! Nicht für Kinder unter drei Jahren geeignet.16,85 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Anschluss-Set VFK (Erweiterung) für weiteren Kollektor, übereinanderAnschluss-Set VFK (Erweiterungsmodul) für weiteren Kol- lektor, übereinander, bestehend aus: - 1 x Verbindungsstück - 1 x Blindstopfen - 1 x Blindstopfen mit Handentlüfter - 4 x Sicherungsclips69,70 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Kreihe, Susann: Die perfekte BeilageDie perfekte Beilage , Die 60 besten Rezepte von Safrangemüse bis Parmesansoufflé , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20231027, Autoren: Kreihe, Susann, Seitenzahl/Blattzahl: 192, Keyword: Beilagen Kochbuch; Beilagen Rezepte; Der perfekte Teller; Deutsche Küche; Gourmet Küche; Saucen kochbuch; Standardwerk Kochbuch; salat rezepte buch; salate kochbuch, Fachschema: Kochen / Salate, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 193, Höhe: 20, Gewicht: 812, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Thule EasyFold 3 Add-On Erweiterung - 944700Maximiere deine Fahrradabenteuer mit dem faltbaren Thule EasyFold 3 Add-On. Dieser praktische Adapter ermöglicht es dir, deinen Thule EasyFold 3 Fahrradträger mühelos von einem 2-Fahrrad- zu einem 3-Fahrradträger oder von einem 3-Fahrrad- zu einem 4-Fahrradträger zu erweitern. Perfekt für Familien, E-Bikes oder Radgruppen, die einen zusätzlichen, vollwertigen Fahrradplatz benötigen. Das Add-On wird direkt am bestehenden Träger montiert und bietet eine stabile, sichere und komfortable Erweiterung. Breite Radschalen, ein sicherer Rahmenhalter und die robuste Thule Konstruktion sorgen dafür, dass auch schwere Fahrräder zuverlässig fixiert werden. Die Montage erfolgt schnell und ohne kompliziertes Werkzeug – ideal, wenn du flexibel bleiben möchtest und deine Transportkapazität jederzeit erweitern willst. Lieferumfang: Thule EasyFold 3 Add-On inkl. Montagezubehör223,00 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Shelly Plus Add-on - Erweiterung für Shelly Plus-SerieBeschreibung Anwendung Shelly Plus Add-on ist eine galvanisch getrennte Sensorschnittstelle für alle Shelly Plus Relais. Verwenden Sie das Add-on zur Messung von Temperatur und Luftfeuchtigkeit über seine 1-Wire-Anschlüsse oder verbinden Sie verschiedene analoge und digitale Sensoren für komplexe Automatisierungen und höhere Effizienz. Das Shelly Plus Add-on ist mit den meisten Arduino-Sensoren kompatibel! Verwenden Sie die digitalen oder analogen Eingänge, um Ihre gewünschten Parameter zu messen und komplexe Automatisierungsszenen auf der Grundlage der Sensordaten zu erstellen. Technische Daten Kompatibel zu: Shelly Plus 1/1PM, Shelly Plus 2PM, Shelly Plus i4/i4DC Betriebstemperatur: -20 bis +40C Versorgungsspannung DC: 3,3 V (über angeschlossenes Shelly Plus-Gerät) Leistungsaufnahme: < 0,5 W (ohne Sensoren) VCC max. Strom: 10 mA (Ausgangsstrom) VREF OUT max. Strom: 1 mA (Ausgangsstrom) Digitaler Eingang: -15 V bis 0,5 V (True) / 2,5 V bis 15 V (false) Analoger Eingangsbereich: 0 - 100% Meldeschwelle Analogeingang: 1% Voltmeter-Bereich: 0 - 10 V Schwellenwert für die Meldung des Voltmeters: 0.1 V Genauigkeit Analogeingang/Voltmeter: Besser als 5% Abmessungen (L x B x H): 37x42x15 0.5 mm Gewicht: 105 g Temperaturerfassung: Abhängig von DS18B20 oder DHT22 Sensoren Luftfeuchtigkeitserfassung: Abhängig von DHT22 Sensor14,40 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was ist eine unbekannte Add-On-Erweiterung in Firefox und Chrome?
Eine unbekannte Add-On-Erweiterung in Firefox und Chrome ist eine Erweiterung, die vom Benutzer nicht erkannt oder installiert wurde. Es könnte sich um eine unerwünschte oder schädliche Erweiterung handeln, die möglicherweise ohne das Wissen des Benutzers installiert wurde. Es ist wichtig, solche Erweiterungen zu überprüfen und gegebenenfalls zu entfernen, um die Sicherheit und Leistung des Browsers zu gewährleisten. **
-
Welche Browser-Add-ons stellen eine nützliche Ergänzung für die Internetnutzung dar?
Ad-Blocker helfen beim Blockieren von lästigen Werbeanzeigen. Passwort-Manager erleichtern das sichere Speichern und Verwalten von Passwörtern. VPN-Add-ons schützen die Privatsphäre und ermöglichen sicheres Surfen im Internet. **
-
Was sind die Vorteile von Add-ons in Bezug auf die Erweiterung der Funktionalität von Software?
Add-ons ermöglichen es, die Funktionalität einer Software nach den individuellen Bedürfnissen des Nutzers anzupassen. Sie bieten zusätzliche Features und Tools, die die Effizienz und Produktivität steigern können. Durch Add-ons können Nutzer ihre Software personalisieren und maßgeschneiderte Lösungen für ihre spezifischen Anforderungen erstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.